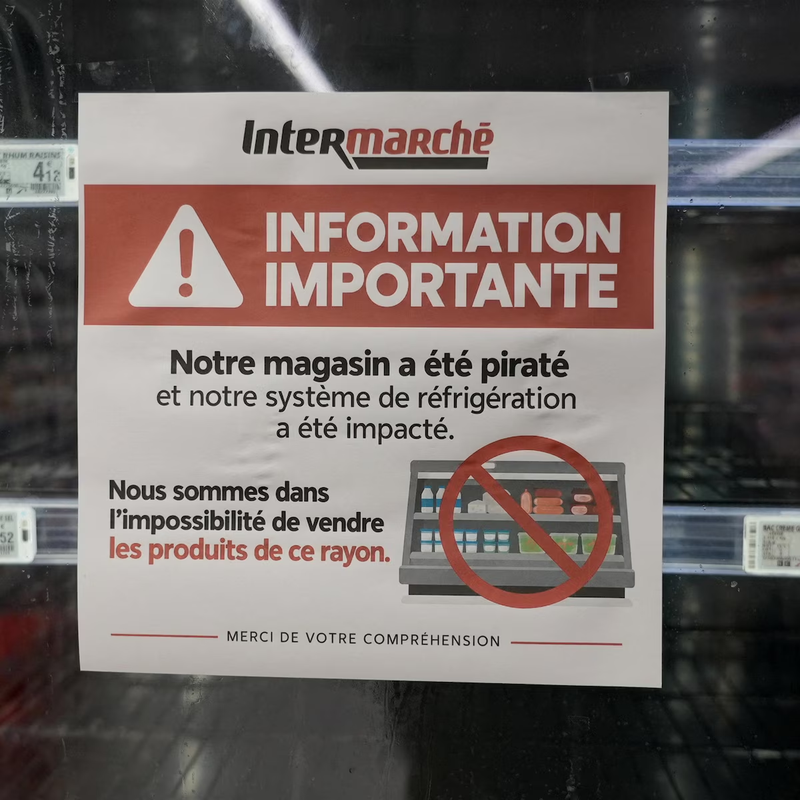
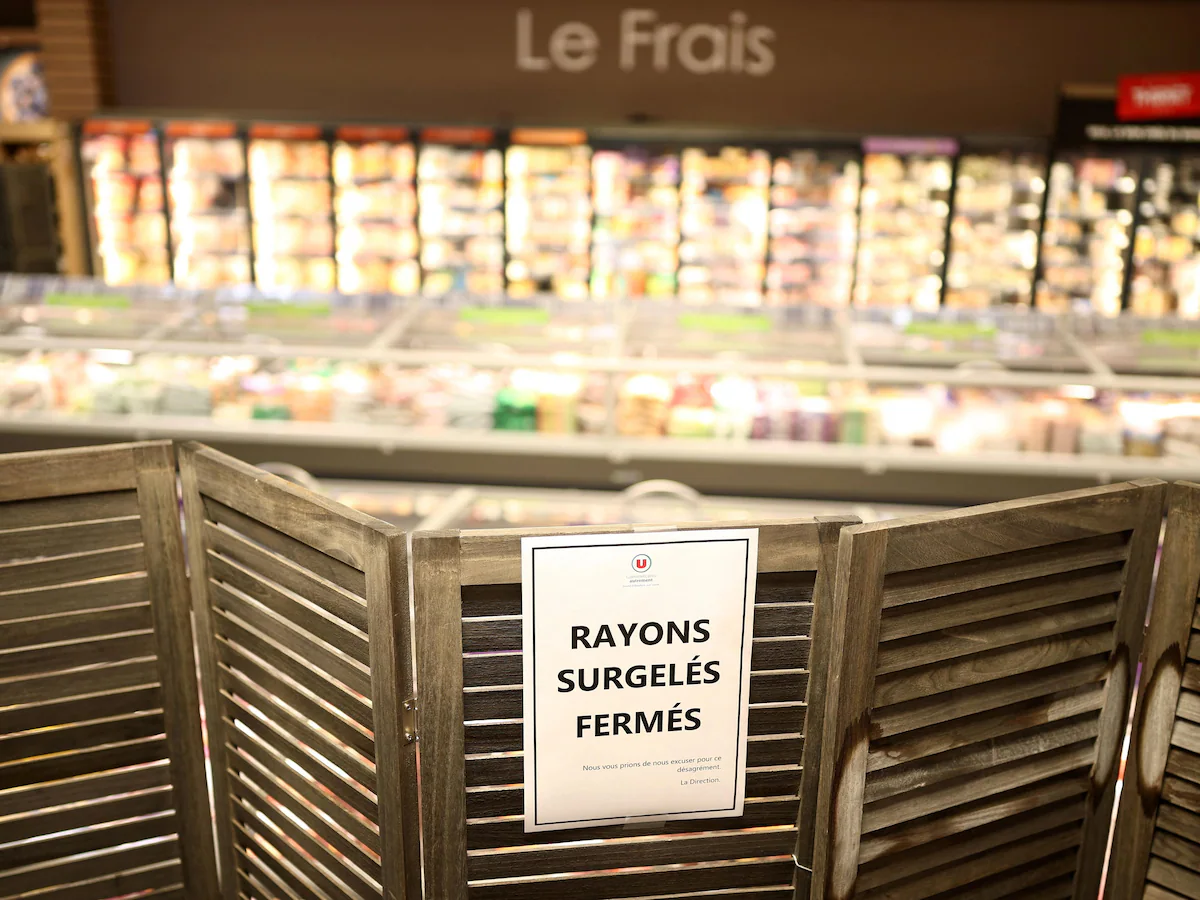
Entre la noche del 11 y la madrugada del 12 de octubre de 2026, un ciberataque coordinado manipuló remotamente los sistemas de refrigeración de cientos de supermercados en Francia.
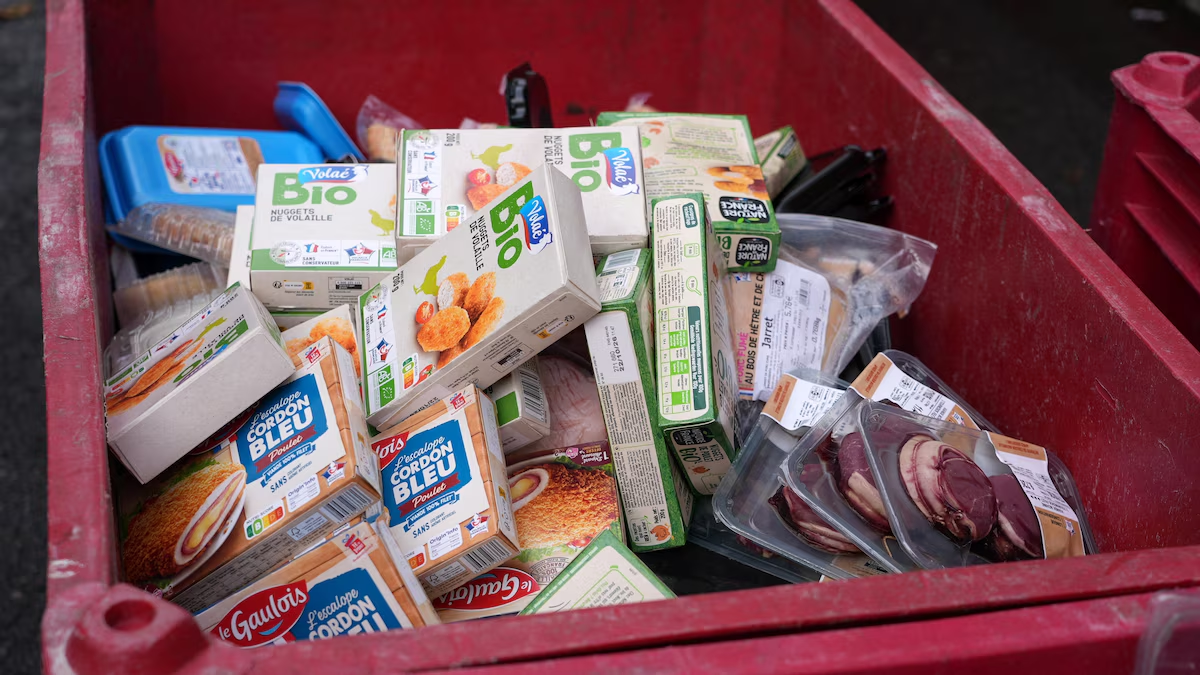
El objetivo no fue cifrar datos ni pedir rescate: los atacantes elevaron la temperatura de cámaras frigoríficas y congeladores hasta los 50 °C, provocando la pérdida total de productos perecederos y conatos de incendio en varios establecimientos.
Las cadenas afectadas incluyen:
| Cadena | Establecimientos afectados | Total en Francia |
|---|---|---|
| Carrefour | 80 | ~6.000 |
| Intermarché (Les Mousquetaires) | 150-300 | ~1.800 |
| Monoprix | ~25 | ~490 |
| Coopérative U | 80-100 | ~2.000 |
| E.Leclerc | No confirmado | ~700 |
El ataque también afectó a tiendas en España, Portugal, Polonia, Alemania y Bélgica, según analistas de inteligencia de amenazas. La naturaleza multinacional del proveedor de los controladores amplió el alcance del incidente.
La vulnerabilidad Danfoss AK-SM
El eslabón vulnerable fueron los controladores de refrigeración Danfoss AK-SM 800A, dispositivos de automatización industrial (OT) que gestionan la temperatura de cámaras frigoríficas en supermercados europeos.
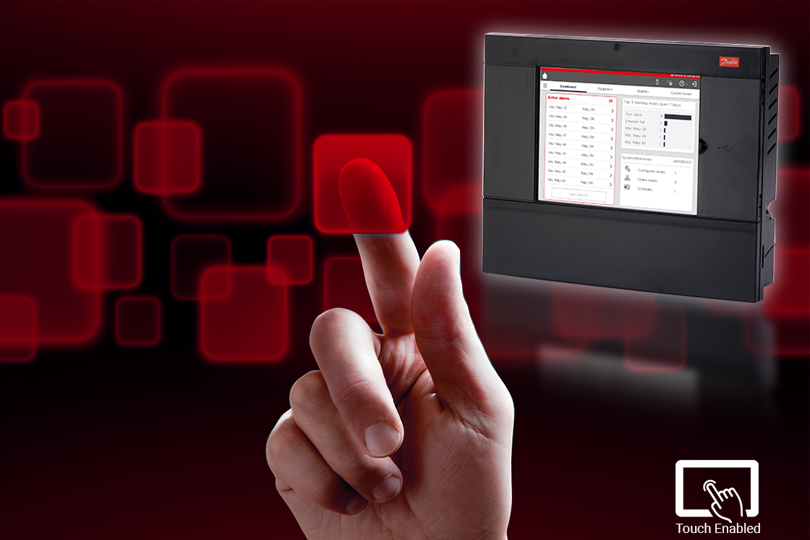
Estos equipos:
- Ejecutan firmware propietario de Danfoss.
- Se gestionan mediante una interfaz web embebida.
- Están diseñados para monitoreo y ajuste remoto por empresas de mantenimiento.
El problema: miles de controladores estaban expuestos directamente a Internet sin segmentación de red ni controles de acceso adecuados. Un escaneo con Shodan identificó al menos 4.500 interfaces Danfoss visibles en Internet tras el incidente.
Las tres vulnerabilidades explotadas
En agosto de 2025, la firma Claroty publicó una investigación que documentaba tres fallos críticos en el AK-SM 800A:
- CVE-2025-41450: bypass de autenticación basado en un mecanismo oculto de contraseña derivada de la fecha del sistema.
- CVE-2025-41451: inyección de comandos a nivel de sistema operativo tras autenticación.
- CVE-2025-41452: inyección de configuración en el servidor web embebido.
Danfoss publicó parches en las versiones R4.2 y R4.3.1 entre agosto y septiembre de 2025.
Aunque la mayoría de los equipos afectados seguían ejecutando firmware obsoleto o habían alcanzado el fin de su vida útil.
¿Cómo se ejecutó el ataque a los frigoríficos?
El ataque no fue técnicamente sofisticado. Los expertos lo describen como un fallo de higiene cibernética básica.
La secuencia más probable fue la siguiente:
- Reconocimiento: escaneo de Internet para localizar controladores Danfoss con interfaz web expuesta.
- Acceso no autorizado: explotación de vulnerabilidades conocidas y parcheadas un año antes.
- Manipulación de temperatura: envío de comandos para forzar ciclos de descongelación masivos.
- Automatización: repetición del proceso contra cientos de dispositivos simultáneamente.
- Impacto: pérdida de la cadena de frío, daños en compresores y alimentos contaminados.
No hubo reclamación de rescate ni grupo atribuido públicamente. Algunos analistas sugieren que pudo ser obra de atacantes oportunistas o una demostración de capacidad, más que un ataque estatal coordinado.
Impacto económico, sanitario y operativo
Pérdidas económicas
- Intermarché: “decenas de millones de euros en todo el país en un solo día”, según su CEO.
- Dos tiendas en Haguenau: 270.000 € en mercancía perdida.
- Coopérative U: entre 10.000 y 200.000 € por tienda afectada.
- Carrefour: 80 establecimientos afectados, con pérdidas aún en evaluación.
A estas cifras se suman costes de reposición, reparación de equipos, horas extra y primas de seguro.
Riesgo sanitario
La rotura de la cadena de frío obligó a desechar todos los productos afectados. Alimentos congelados que alcanzaron temperaturas positivas durante horas pueden desarrollar bacterias patógenas, lo que representa un riesgo grave para la seguridad alimentaria.
Impacto físico
Varios locales reportaron conatos de incendio por sobrecalentamiento de compresores y resistencias de descongelación. Los equipos diseñados para operar a -18 °C sufrieron estrés térmico extremo a 50 °C.
Respuesta de ANSSI, CERT-FR y la fiscalía francesa
La Fiscalía de París abrió una investigación penal confiada a la Oficina Anticiberdelincuencia (OFAC). El primer ministro francés instruyó a la ANSSI para investigar el ataque y coordinar la respuesta europea.
El CERT-FR amplió la alerta a otros sistemas de monitoreo HVAC y refrigeración comercial, como Copeland XWEB y Dixell XWEB, y advirtió que las campañas de ataque probablemente seguían en curso. Un simple reinicio de fábrica no era suficiente para equipos sin parchear.
ANSSI recomendó desconectar de Internet los controladores afectados o restringir el acceso e instalar las actualizaciones de seguridad de inmediato.
Lecciones de ciberseguridad OT/ICS para el retail
El incidente expone tres problemas estructurales:
- Deuda técnica en OT: los controladores industriales tienen ciclos de vida largos, pero su firmware queda obsoleto en meses.
- Exposición innecesaria a Internet: los sistemas de control industrial nunca deberían estar accesibles directamente desde la red pública.
- Ausencia de segmentación: las redes IT y OT deben estar separadas, con firewalls industriales y VPN corporativas.
La ventana entre el descubrimiento de una vulnerabilidad y su explotación ha caído de 2,3 años en 2018 a aproximadamente 20 horas en 2026, en parte por la automatización con IA. Esto hace que la gestión proactiva de parches sea crítica.
Recomendaciones para proteger la cadena de frío
Para operadores de infraestructura crítica, retail y cadena de frío:
- Auditar todos los dispositivos OT expuestos a Internet.
- Segmentar las redes OT de las redes IT corporativas.
- Aplicar parches de seguridad en cuanto estén disponibles.
- Migrar sistemas legacy que ya no reciban actualizaciones.
- Implementar monitoreo continuo de tráfico OT para detectar anomalías.
- Desarrollar planes de contingencia manual para operar sin automatización.
- Exigir a proveedores como Danfoss, Copeland o Dixell garantías de seguridad y soporte a largo plazo.
Descubre más desde CIBERED
Suscríbete y recibe las últimas entradas en tu correo electrónico.